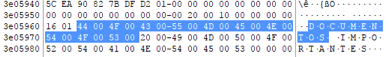
Este fin de semana he estado investigando sobre Zone.Identifier , uno de los flujos alternativos (lo que conocemos como ADS - Alternate D…

En una investigación DFIR no siempre disponemos de una captura de red, de registros del proxy o de telemetría EDR suficiente para reconst…
Cuando analizamos la actividad de un usuario, es bastante habitual encontrarnos con bases de datos SQLite. Las utilizan navegadores y num…

Cuando nos encontramos ante un incidente, una de las primeras necesidades es recoger información del sistema que nos permita empezar a inv…

PowerForensics: estructurando la investigación en DFIR Hoy quería compartir un proyecto personal nacido de una necesidad muy concreta en…

En el mundo del DFIR (Digital Forensics and Incident Response), la eficiencia y la estandarización son clave para una respuesta rápida y …

PowerTriage - PowerShell Triage Tool Es un script escrito en PowerShell que nos permite realizar una adquisición de evidencias en tareas d…