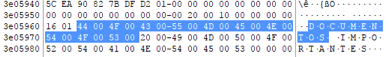
Este fin de semana he estado investigando sobre Zone.Identifier , uno de los flujos alternativos (lo que conocemos como ADS - Alternate D…
Cuando analizamos la actividad de un usuario, es bastante habitual encontrarnos con bases de datos SQLite. Las utilizan navegadores y num…

Cuando nos encontramos ante un incidente, una de las primeras necesidades es recoger información del sistema que nos permita empezar a inv…

PowerForensics: estructurando la investigación en DFIR Hoy quería compartir un proyecto personal nacido de una necesidad muy concreta en…

PowerTriage - PowerShell Triage Tool Es un script escrito en PowerShell que nos permite realizar una adquisición de evidencias en tareas d…

Anydesk es una aplicación de "control" remoto simple que generalmente se utiliza para conectarte a otro equipo y poder gestionar…

En un sistema linux el montar un fichero de virtualización de hyperv es algo más tedioso que en Windows, lógico no?, pero no imposible. Pa…

Llevaba un tiempo pendiente de publicar esta entrada, pero siempre pasa lo mismo, hay que buscar el momento de parar un poco y escribir un…

Revisando algunos marcadores que tenía pendiente de leer, me he encontrado un repo en GitHub de lo más interesante, cuyo nombre es el que …

Por regla general, cuando hablamos de análisis forense, nos referimos a sistemas operativos Windows, pero en esta ocasión me tocó un sistem…

En determinadas ocasiones nos vemos en la necesidad de arrancar una imagen de disco, adquirida nuevamente, a través de una máquina virtual.…